Create more natural, expressive AI voiceovers in Google Vids with upgraded Gemini 3.8 Flash Lite TTS
Septiembre 30, 2026
Find your learning tools all in one place with the student hub in Gemini
Octubre 1, 2026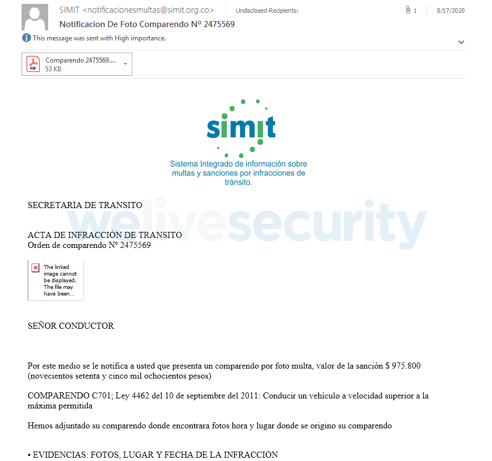
Una factura, una citación judicial, un contrato para firmar. Abrir un PDF recibido por correo electrónico es un gesto tan automático que los ciberdelincuentes han comenzado a aprovecharlo.
Según la telemetría de ESET, la amenaza PDF/Phishing se ubicó entre las más relevantes de América Latina durante el primer semestre de 2026, con más de 107.000 detecciones registradas en la región. Además, los análisis muestran que los archivos PDF continúan figurando entre los formatos más utilizados por los ciberdelincuentes en campañas distribuidas por correo electrónico. En Brasil, por ejemplo, representaron alrededor del 55% de los tipos de archivos asociados a amenazas detectadas por esta vía, muy por delante de los scripts maliciosos (alrededor del 25%) y de los documentos de Office (alrededor del 5%).
En este artículo explicamos por qué este formato resulta tan atractivo para los atacantes, cómo funcionan estas estafas en la práctica, con ejemplos reales, y qué hacer para protegerse.
¿Qué es un PDF malicioso?
El término “PDF malicioso” puede abarcar varias situaciones diferentes. En algunos casos, el riesgo está en el propio archivo, mediante scripts, objetos incrustados o vulnerabilidades explotadas. En otros, el PDF funciona como una especie de puerta de entrada a la siguiente etapa del ataque, y puede contener un enlace, un código QR o una instrucción que induce a los usuarios a realizar una determinada acción, como descargar otro archivo.
Un PDF malicioso puede, por ejemplo:
- Contener un enlace a una página falsa.
- Mostrar un código QR que dirige a la víctima a un sitio malicioso.
- Simular una factura, una notificación o un contrato.
- Inducir la descarga de otro archivo.
- Incorporar scripts, objetos incrustados o elementos que exploten vulnerabilidades del lector de PDF.
¿Por qué los delincuentes utilizan PDF en las estafas de phishing?
El PDF es uno de los formatos más eficaces para la ingeniería social porque forma parte de la rutina laboral de prácticamente cualquier persona. Facturas, comprobantes, documentos fiscales, contratos y documentos firmados son elementos habituales en la vida cotidiana y el trabajo. Por este motivo, se reduce la desconfianza inicial de la víctima.
Otro factor es la versatilidad técnica del formato. Un PDF puede contener enlaces ocultos, códigos QR e incluso código diseñado para explotar vulnerabilidades en lectores de PDF, lo que lo convierte en un vector ideal para estafas digitales.
Cómo funciona un ataque con un PDF malicioso: 4 flujos comunes
Uno de los escenarios más comunes es utilizar el PDF como puente entre el correo electrónico y una página de phishing o de descarga de malware, mediante un enlace o un código QR dentro del archivo. En otros casos, el propio PDF contiene el código malicioso, oculto en su contenido.
Estos son algunos ejemplos de flujos de ataque:
- Correo electrónico → PDF con un enlace → sitio falso → robo de credenciales o datos.
- Correo electrónico → PDF con un código QR → la víctima escanea el código → sitio falso en el celular → robo de credencialeso datos, o descarga de malware.
- Correo electrónico → PDF con un enlace → descarga de otro archivo → la víctima ejecuta el archivo → infección por malware (puede haber varias etapas intermedias: ZIP, HTML, scripts, PowerShell, etc.).
- Correo electrónico → PDF con código malicioso oculto → explotación de una vulnerabilidad en el lector de PDF → ejecución o descarga de malware.
Ejemplos reales de PDF maliciosos en América Latina
A continuación, compartimos dos casos observados por investigadores de ESET en la región que muestran cómo un archivo PDF puede utilizarse para distribuir malware y comprometer equipos corporativos.
Ejemplo n.º 1: campaña de troyano de acceso remoto en Colombia
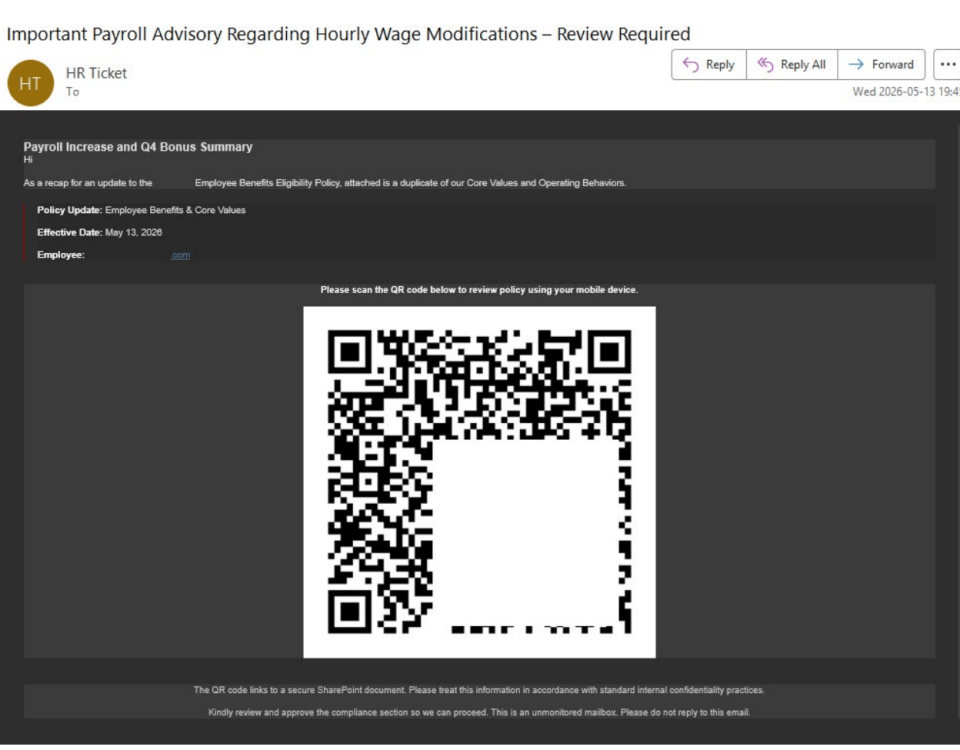
En un caso observado por el equipo de ESET Latinoamérica, una campaña buscaba distribuir un troyano de acceso remoto (RAT) a empresas en Colombia.
El flujo del ataque fue el siguiente:
Correo electrónico de phishing → PDF adjunto → enlace dentro del PDF que lleva a un sitio web → descarga de un archivo RAR comprimido → el usuario extrae y ejecuta el archivo → se ejecuta código malicioso y descarga otro malware (dropper) → un troyano de acceso remoto se ejecuta automáticamente.
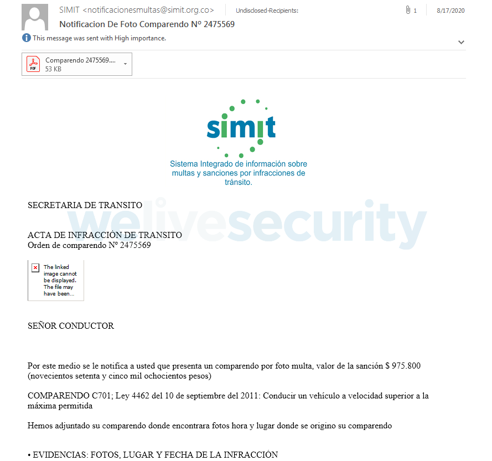
Imagen 1. Ejemplo de correo electrónico de phishing con un archivo PDF adjunto.
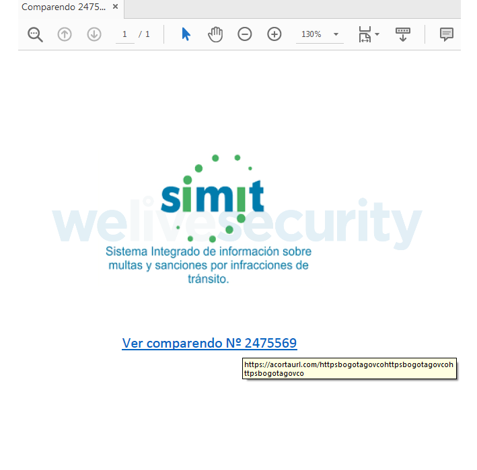
Este caso muestra uno de los métodos más habituales actualmente: utilizar el PDF como una etapa intermedia que convence a la víctima de realizar una acción que finalmente conduce a la descarga de malware.
Ejemplo n.º 2: citación judicial falsa que imita al Tribunal de Justicia en Brasil
En otro caso analizado por el investigador Moises Cerqueira, los atacantes utilizaron correos electrónicos que simulaban provenir del Tribunal de Justicia para distribuir malware mediante un PDF malicioso.
El mensaje incluía un archivo denominado “Intimacao_2194839-33.2026.8.07.1876.pdf”. Al abrirlo, la víctima veía una página con el mensaje “Error al renderizar el documento” y un botón denominado “Abrir documento”, diseñado para generar la impresión de que existía un problema técnico legítimo.
Al hacer clic en el botón, el PDF abría el navegador y redirigía a un sitio que mostraba una falsa verificación de seguridad. Mientras tanto, en segundo plano se descargaba un script VBS llamado 0124_INTIMACAO_.vbs.
La ejecución de ese archivo iniciaba una cadena de comandos en PowerShell y un loader en Python que descargaba y ejecutaba componentes maliciosos adicionales en el equipo de la víctima.
Según el análisis realizado por ESET, la cadena de infección intentaba modificar configuraciones de seguridad, crear exclusiones en las defensas del sistema y mantener comunicación con infraestructura de comando y control, lo que podía facilitar el robo de credenciales, el monitoreo de actividades sensibles y la instalación de malware adicional.
En la práctica, este tipo de ataque puede abrir la puerta al robo de credenciales, el monitoreo de actividades sensibles, el movimiento lateral dentro de una red corporativa y la ejecución de nuevas cargas maliciosas.
PDF falso: el peligro del archivo “Factura.pdf.exe”
Aunque no se trata de un PDF real, los atacantes también recurren a archivos que aparentan ser documentos PDF para engañar a las víctimas.
Por ejemplo, un adjunto llamado “Factura.pdf.exe” no es un PDF, sino un ejecutable disfrazado. Al aprovechar que muchas personas solo prestan atención al nombre del archivo y no a su extensión completa, este tipo de engaño puede inducir a la víctima a abrirlo y provocar una infección en el equipo.
Cómo identificar y protegerse de un PDF malicioso
Si has recibido un archivo PDF sospechoso, sigue estas recomendaciones:
- Verifica el nombre y la extensión del archivo antes de abrirlo.
- Revisa atentamente el remitente y, si es posible, valida el mensaje por otro canal.
- Evita hacer clic en enlaces, botones o mensajes de “habilitar contenido” dentro del PDF.
- Mantén el sistema y el lector de PDF siempre actualizados.
- Utiliza una solución de seguridad, como las de ESET, que detecte y bloquee este tipo de amenazas.
Abriste un PDF malicioso: ¿qué hacer ahora?
- Cierra el archivo y no hagas clic en enlaces ni botones del PDF.
- Desconecta la computadora de Internet para reducir la comunicación con servidores maliciosos y evitar que el malware se propague por la red.
- Si el archivo fue abierto en una computadora corporativa, contacta al soporte de TI de la empresa.
- Realiza un análisis completo con una solución de seguridad confiable.
Antes de abrir el próximo PDF, recuerda…
Los archivos PDF siguen siendo ampliamente utilizados en la vida diaria, pero también continúan estando entre los formatos más explotados en campañas de phishing y distribución de malware.
El riesgo no siempre reside en el documento en sí. También puede estar en su apariencia legítima, en el contenido interactivo o en la forma en que se utiliza para llevar a la víctima a la siguiente etapa del ataque.
Por eso, verificar el origen del adjunto, desconfiar de mensajes inesperados y mantenerse atento a las señales de fraude siguen siendo medidas esenciales para la protección digital.

¡Para todos nuestros lectores!
Aprovechen esta oportunidad de obtener un trial gratuito de 30 días para Google Workspace, la mejor solución para tu empresa. Disfruta de todas sus funcionalidades, como correo electrónico personalizado, almacenamiento en la nube y herramientas de colaboración.